Escuchar
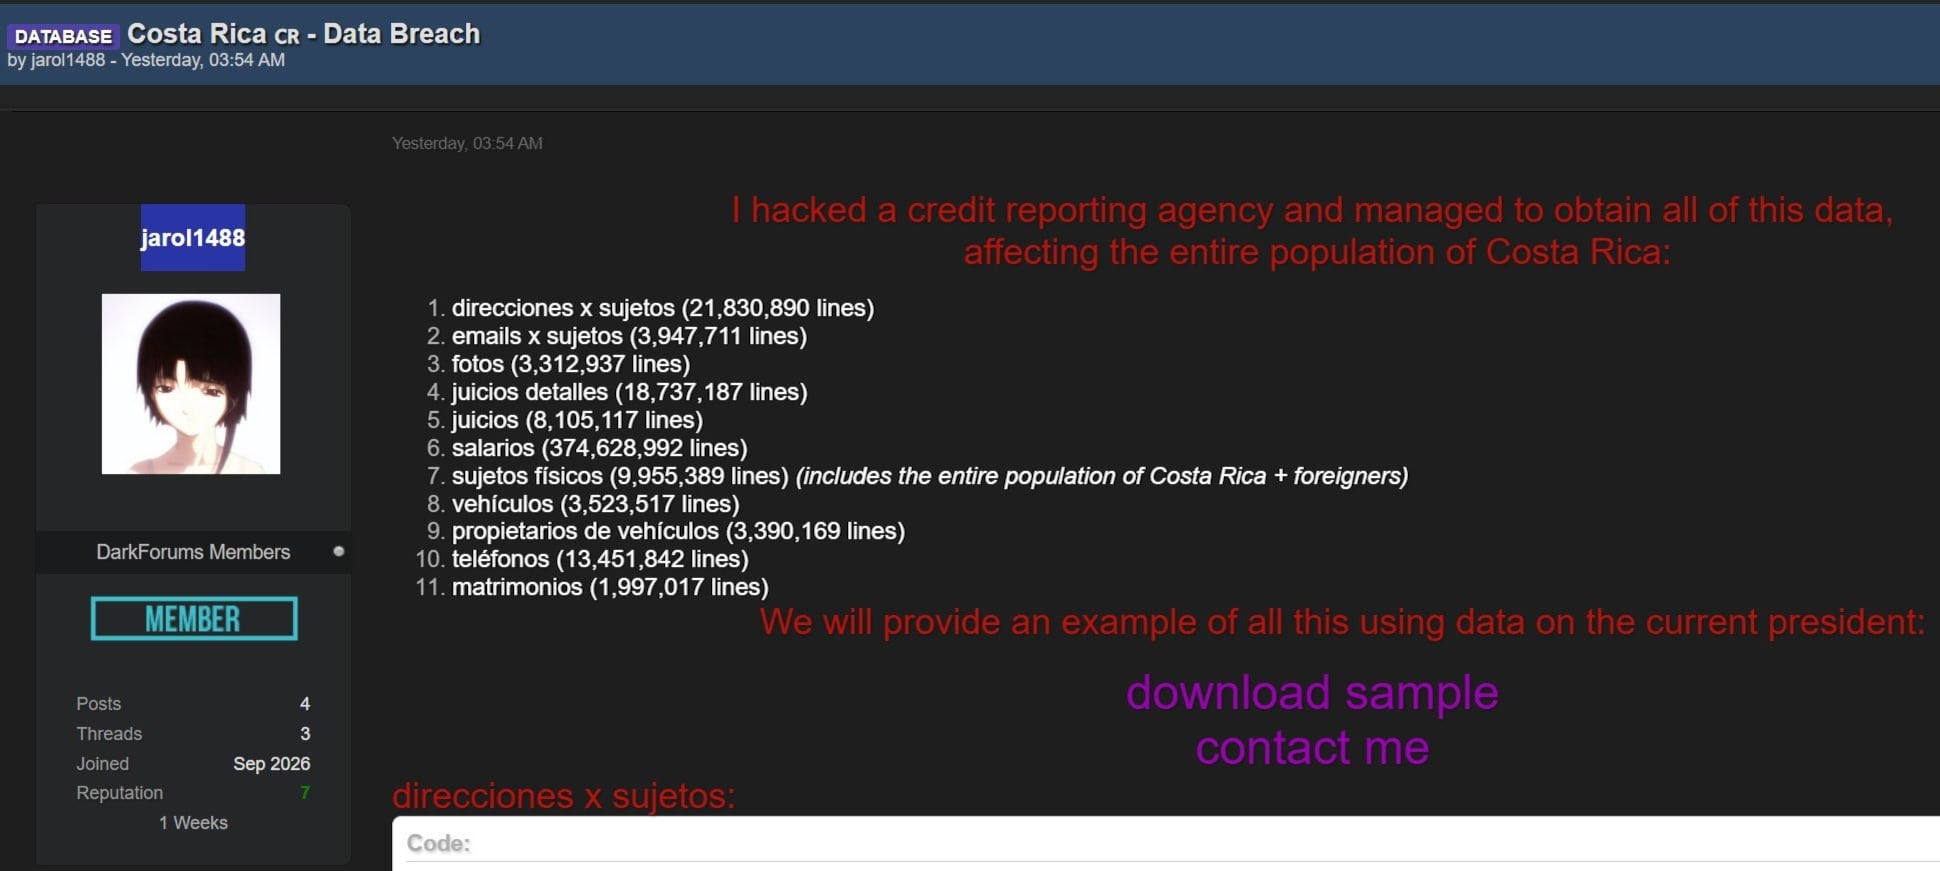
Recientemente se conoció que los datos personales de miles de costarricenses habrían sido filtrados en la dark web por un delincuente informático que afirma haber hackeado a una agencia crediticia. Para demostrar que tenía acceso a esos datos, el actor de amenaza, identificado como Jarol1488, publicó una muestra de aproximadamente 10.000 líneas de información.
Dos días después, el 14 de setiembre, el Ministerio de Ciencia, Innovación, Tecnología y Telecomunicaciones (Micitt) confirmó que parte de la información de esa muestra era real. Eso significa que la exposición de datos existe, aunque todavía se desconoce su alcance.
Lo cierto es que nombres, salarios, direcciones, números telefónicos, correos electrónicos y fotografías de miles de costarricenses fueron expuestos y, en ese contexto, surge la pregunta: ¿Alcanza la ley actual para proteger los datos personales y la privacidad de los costarricenses? ¿Qué debería modificarse?
El abogado y exdirector de la Agencia de Protección de Datos de los Habitantes (Prodhab), Mauricio Garro, explicó a La Nación qué dice la ley sobre la protección de la información de los costarricenses, quiénes son los responsables de hacerlo y qué tipo de sanciones existen.
En principio, Garro partió del hecho de que Prodhab tiene recursos sumamente limitados.
“Tenemos que hacer conciencia política sobre la protección de datos. La agencia carece de ciertos músculos esenciales para combatir estos peligros, por ejemplo tener una unidad de Tecnologías de la Información (TI) sólida″, aclaró Garro.
En consecuencia, son muy limitadas las herramientas con las que cuenta del Estado para hacer cumplir la Ley de Protección de la Persona frente al tratamiento de sus datos personales (N.° Ley 8968).
“Hay que evaluar el control que se ejerce sobre los burós de crédito, por lo general los países tienen una ley específica para regular esas actividades, pero nosotros no la tenemos”
— Mauricio Garro, abogado y exdirector de Prodhab
Control endeble sobre los buró de crédito
El actor de amenaza que filtró los datos de miles de costarricenses aseguró que obtuvo esa información de un buró de crédito, es decir, de una agencia crediticia que recopila historiales financieros de las personas y evalúa el riesgo de impago para que sus clientes, los prestamistas e inversionistas, evalúen si son confiables. Algunas de estas empresas también hacen gestión de cobros.
En consecuencia, estas empresas suelen tener acceso a datos sensibles de miles de personas, por ejemplo, sus nombres, números de cédula, historial crediticio, cuentas bancarias, dirección, números telefónicos, correos, vínculos familiares, juicios abiertos, propiedades, matrimonios y otros datos personales.
Para el exdirector de la Prodhab, Mauricio Garro, el país debería dar una discusión sobre los límites que deberían ponérsele a estas agencias.
“Hay que evaluar el control que se ejerce sobre los burós de crédito, por lo general los países tienen una ley específica para regular esas actividades, pero nosotros no la tenemos. En su ausencia nos apegamos a la ley 8968, pero me consta que esas entidades cuesta mucho que se acerquen a la Prodhab voluntariamente, muy pocas lo hacen”, detalló Garro.
El abogado explicó que, de acuerdo con la ley actual, los buró de crédito tienen la obligación de inscribir ante la Prodhab las bases de datos que poseen.
Además, deben tener protocolos de actuación (privacidad) y protocolos de seguridad inscritos, así como declarar anualmente los volumenes de datos personales que están comercializando.
Esto se hacen no solo por un principio básico de transparencia, sino también porque, dependiendo del tamaño de las bases de datos que manejen, así se les cobra un canon por su uso. Por tanto, para empresas poco escrupulosas podría ser seductor no declarar, o declarar menos volúmenes de comercialización de los que en realidad tienen, y así pagar menos por el canon.
“En Costa Rica no existe una ley específica para los burós, por ejemplo, no existe una ley que diga que las agencias crediticias deben vender solamente datos estadísticos que determinen el porcentaje de riesgo crediticio que tiene una persona, en lugar de estar vendiendo grandes bases de datos generalizados, que incluyen fotografías, direcciones, salarios, juicios, sociedades y más”, acotó Garro.
Usted podría pensar que las agencias solamente tienen información de personas deudoras, o de personas que alguna vez obtuvieron un préstamo, pero esto no es así.
El especialista en ciberseguridad Esteban Jiménez explicó que, si la información hackeada por Jarol1488 efectivamente procede de una agencia crediticia, muchas personas pudieron ser expuestas.
Según el especialista, los burós de crédito manejan información de personas en general, incluso de quienes acaban de cumplir 18 años y nunca han solicitado un crédito.
“Las prácticas de los buró son extremadamente cuestionables, entonces sí, ahí hay información de todas las personas, las bases de datos no se definen por si yo pedí un préstamo o no”, dijo Jiménez.
“Esta es una gran oportunidad para que se resuelva el gravísimo problema de que los datos de las personas en Costa Rica andan a la libre”
— Esteban Jiménez, especialista en ciberseguridad
Mauricio Garro explicó que, por ley, la única forma de que se vendan, transfieran o recopilen datos personales de las personas es mediante un consentimiento informado.
“Los burós de crédito tienen que cumplir con esa obligación; sin embargo, en Costa Rica todavía nos encontramos con que, por un lado, la gente entrega sus datos plácidamente sin mayor cuestionamiento, y por otro lado, existe una práctica incorrecta de estar comprando, vendiendo y transfiriendo datos sin que exista un consentimiento informado, y eso es muy peligroso”, aseveró.
Las empresas que manejan datos de los costarricenses tienen el deber de reportar cuando su seguridad informática es vulnerada. Además, están obligadas a notificar a los titulares de los datos comprometidos, notificar a la Prodhab e indicar las medidas preventivas y correctivas que se tomaron.
Sin embargo, esa fuga de datos pudo haber ocurrido hace semanas o meses, incluso sin que la empresa hackeada se enterara. No existe una sanción específica para las empresas que no comuniquen filtraciones; la sanción solo existe para el tratamiento ilícito o inadecuado de los datos.
En el caso de la reciente exfiltración de datos, aún está por comprobarse de dónde salió esa información.

¿Puedo saber si se filtró mi información personal?
La Nación le consultó al experto en cibersegurida Esteban Jiménez si es posible que los costarricenses sepan si su información personal se encuentra en las bases de datos presuntamente robadas a un buró crediticio.
Jiménez explicó que sí, pero la verdadera pregunta no es si su información fue filtrada entre las 10.000 líneas publicadas por Jarol1488; la verdadera cuestión es si el buró de crédito presuntamente atacado contaba con su información entre sus archivos.
“Estos ataques típicamente capturan toda la información, la exfiltración es total, no es parcial. Uno asume que toda la base de datos fue vulnerada, hasta que el proceso forense que se está haciendo demuestre lo contrario”, detalló Garro.
Entonces, ¿qué se puede hacer?
“Se puede poner una denuncia ante la Prodhab con el propósito de pedir que la agencia verifique si la empresa aludida, Cero Riesgo, tenía mi información entre sus bases. Si la Prodhab descubre que esa información sí estaba en la base, las personas pueden aplicar el derecho al olvido, que dispone la ley de protección de datos, y así obligar a la agencia de crédito a eliminar mi información, que de por sí no tienen mi consentimiento para tenerla”, explicó Jiménez.
Según el especialista, en esa misma denuncia los usuarios pueden solicitar una sanción contra las empresas por administración indebida y almacenamiento indebido de los datos.
El abogado Mauricio Garro confirmó que la ley dispone sanciones graves o gravísimas por manejar datos sin consentimiento informado.
“Esta es una gran oportunidad para que se resuelva el gravísimo problema de que los datos de las personas en Costa Rica andan a la libre. Por eso, yo tengo que asumir que mi información se fugó, y la denuncia tiene que ser para que las agencias eliminen mis datos”, concluyó el informático Esteban Jiménez.